

Grandream
【2026年最新】情報漏えいの事例と対策|漏れた情報が「次の攻撃」に使われる3つの型
2026年の秋は、不正アクセスによる情報漏えいの公表が相次ぎました。
時事ドットコムの報道によると、トレンドマイクロの集計では、2026年1〜9月末に公表された個人情報の漏えいは607件です。前年1年間の594件を、9か月で上回りました。
最近の事例で目立つのは、漏えいが「流出して終わり」にならないことです。漏れた予約内容や連絡先を材料に人をだまし、手に入れたパスワードでアカウントに入り、本人として手続きや送金をする。こうした流れが、実際の公表事例に表れています。
この記事では、2026年に公表された事例を3つの型に整理し、企業と個人がそれぞれ何から手を付ければよいかをまとめます。
2026年秋、何が起きているか
IPA(情報処理推進機構)は2026年10月9日、注意喚起「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を出しました。
IPAは直近の事案について、「外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます」と書いています。特定の製品やサービスの脆弱性(ぜいじゃくせい:システムの弱点)を狙った攻撃とは、断定されていません。
ある製品の修正プログラムを当てれば済む、という話ではないということです。外から見えている入口と、ID・パスワードの守り方の両方が問われています。
警察庁のまとめでは、2026年上半期のランサムウェア(データを使えなくしたり、盗んだデータの公開を脅したりして身代金を求める攻撃)の被害報告は123件でした。統計を取り始めた2020年下半期以降、半期として最多です。被害組織の約6割は中小企業でした。
大企業だけの話ではありません。
漏れた情報が使われる3つの型
三井物産セキュアディレクション(MBSD)は2026年10月29日、相次ぐ漏えいの事例を分析した記事を公開しました。漏れた情報を使った「次の攻撃」を、次の3つの型に分けています。
型 | 何が起きるか | 公表された事例(業種と手口) |
|---|---|---|
A. 本物の情報で人をだます | 予約内容などの本物の情報を使い、確認や返金を装って連絡する | 宿泊予約の利用者に予約内容を知っているとみられるメッセージが届き、予約の確認やカード情報の再入力を求められた |
B. 手に入れたID・パスワードで入る | 他で漏れたID・パスワードを別のサービスで試す(リスト型攻撃) | レジャー施設・郵便・不動産投資サイトなど、複数のサービスで不正ログインが公表された |
C. 入ったアカウントで本人として手続きする | 管理画面や業務用アカウントで、販売・送金先・広告などを書き換える | ホテルの予約サイト用の管理アカウントで売上金の受取口座が書き換えられ、1つのホテルで約900万円が不正に送金された(2026年5月公表) |
型Aでは、ネットショップの購入者に、実際の注文内容が書かれた返金手続きを装うメールが届き、LINEへの連絡を促された事例もあります。予約や注文の中身が本物なので、いつもの迷惑メールより見抜きにくくなります。
型Bでは、加盟店向けの管理画面に正規のID・パスワードでログインされ、利用者延べ2,969件が閲覧・取得されたおそれがある事例がありました。脆弱性を突かれた形跡はないとされています。システムから見れば「正しいログイン」なので、入口で止まりません。
MBSDは、別のサービスと同じパスワードを使い回していると、自社から情報が漏れていなくてもログインされうる、とも指摘しています。
型Cでは、ホテルの予約サイト用の管理アカウントが乗っ取られ、本来販売していない期間や客室が販売された事例もあります。広告アカウントが乗っ取られ、意図しない広告が配信されて広告費が発生した事例も公表されました。
3つの型は単独で終わらず、つながる
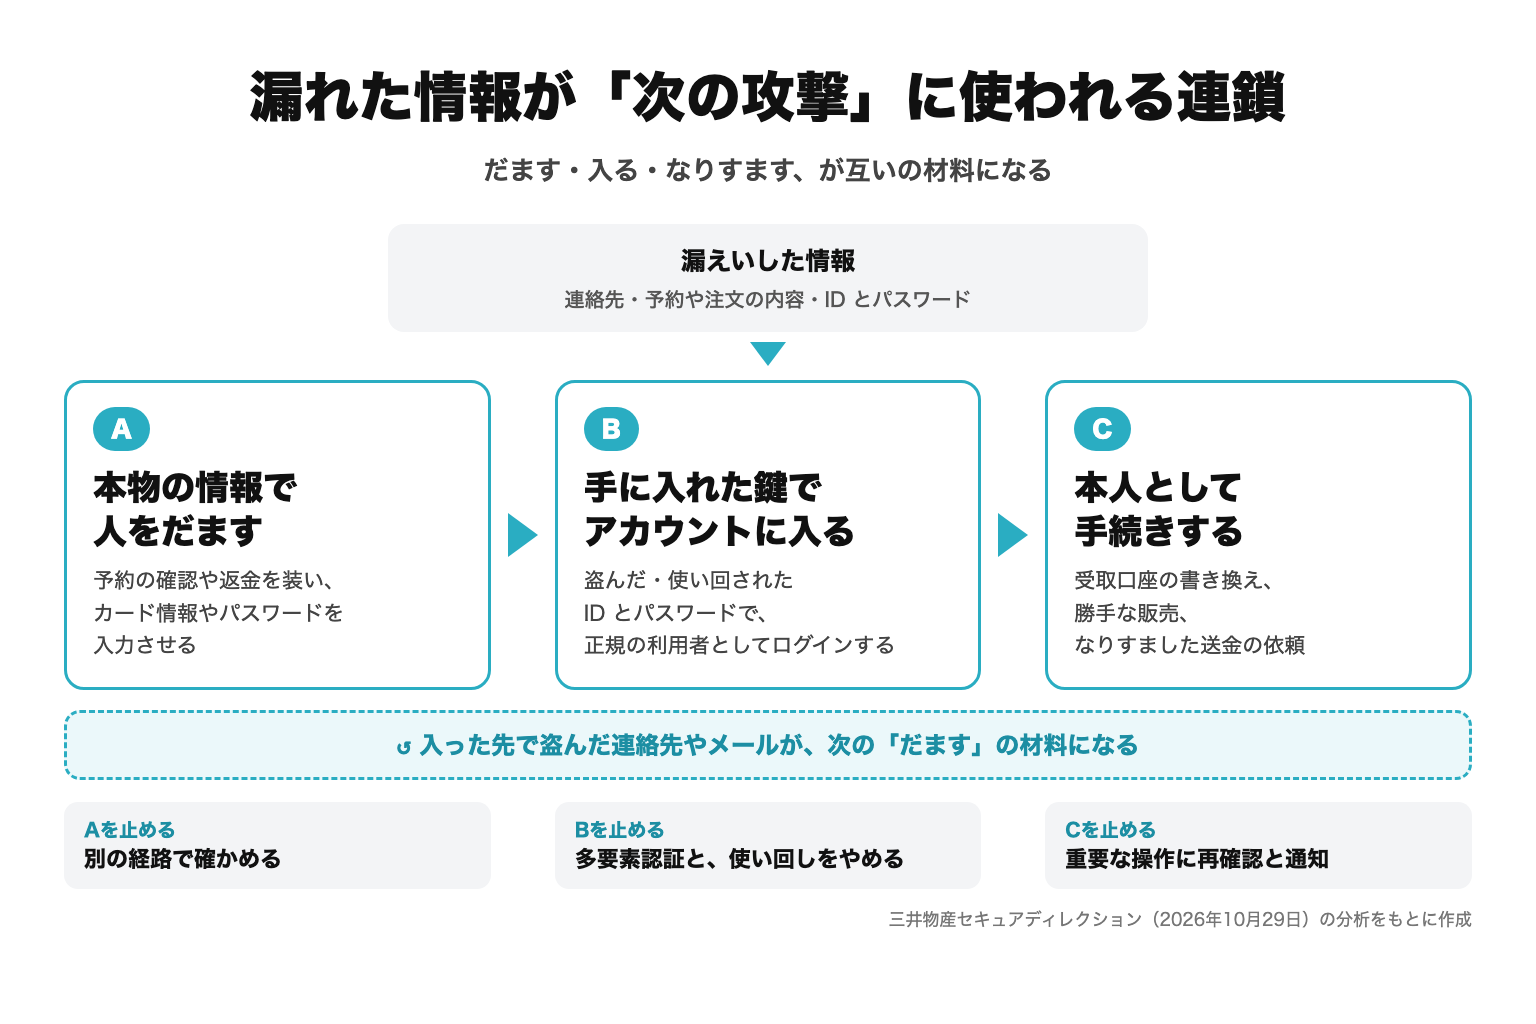
MBSDは、型Aが成功すると型Bの鍵が手に入り、型Bが成功すると型Aの材料が増える、と説明しています。型Bから、型Cの手続きにつながることもあります。
実際に、ある企業の海外子会社で、従業員のメールアカウントが2026年3〜8月にかけて不正にアクセスされ、取引先とのメール約3,500通が見られた事例が公表されました。その後、従業員になりすまして入金を指示するメールが取引先に送られ、一部の取引先で金銭被害が出ています。
本物のやり取りの続きとして届く依頼は、文面だけでは見抜けません。「文面で判断しない」仕組みが必要になります。
攻撃者はどこから入るか
入口は大きく4つに分けられます。
1つ目は、外から見えているシステムです。IPAが起点として挙げたのは、外部に公開しているアプリやサービスでした。警察庁が被害組織に行ったアンケートでは、ランサムウェアの侵入経路の約5割がVPN機器(社外から社内のネットワークに入るための機器)でした。
2つ目は、アカウントそのものです。使い回されたパスワードや、偽のログイン画面で盗まれたパスワードは、正規の鍵として使われます。
3つ目は、委託先や外部サービスです。MBSDは、委託先で漏れたパスワードや、システム同士をつなぐためのAPIキー・トークン(合言葉にあたる文字列)も侵入経路になりうると書いています。自社が直接狙われていなくても、つながっている先から入られることがあります。
4つ目は、攻撃以外の原因です。NTTセキュリティ・ジャパンは、漏えいの原因を外部からの攻撃・人的ミス(誤送信、誤設定、紛失)・内部不正の3つに分けています。同社が紹介する東京商工リサーチの調査では、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故180件のうち、ウイルス感染・不正アクセスが116件(64.4%)でした。
企業がまずやる5つの対策
1. ID・パスワードだけで入れる入口をなくす
業務システムの管理画面、メール、VPN、クラウドサービスには、多要素認証(パスワードに加えて、スマホなど別の手段でも本人を確かめる仕組み)を設定します。型Bのリスト型攻撃は、これで大きく減らせます。
ただし、多要素認証にも強弱があります。MBSDは、方式によっては多要素認証でも突破されうると注意しています。SMS・メール・認証アプリのコードは、偽のログイン画面に入力させられると、そのまま攻撃者に使われます。届いた承認の通知を、だまされて押してしまう手口もあります。
お金や管理者権限に関わるアカウントは、パスキー(スマホやPCの顔・指紋認証などで本人を確かめる方式。登録した本物のサイトでしか使えない)など、偽サイトに入力できない方式を優先しましょう。
2. 「別の経路で確かめる」を社内のルールにする
振込先の変更、返金、パスワードの再設定などの依頼は、届いたメールやメッセージに返信して確かめません。自分で調べた電話番号や、公式サイト・公式アプリから確かめます。
あわせて、「自分で始めていない認証は承認しない」をルールにします。ログインしていないのに届いた承認の通知や確認コードは、攻撃者がログインを試みているサインです。承認せず、そのアカウントのパスワードを変えます。
型Aと、乗っ取ったメールでの送金指示は、このルールで止めやすくなります。
3. 外部サービスとアカウントを洗い出し、要らないものを消す
IPAは、クラウドサービスやVPNなど、使っている外部サービスをできる限り網羅的に洗い出すよう求めています。予約、決済、広告、制作や開発の委託先も含めて、どこに自社の情報と入口があるかを一覧にします。
そのうえで、アカウントを点検します。IPAは、「作ったはずのないアカウント」と「削除・無効化したはずなのに有効になっているアカウント」がないかの確認を挙げています。辞めた人や契約が終わった委託先のアカウントも、ここで止めます。
委託先から漏えいの連絡があったときは、その先とつないでいるAPIキーやトークンを無効にし、作り直します。
データについては、IPAは「不要な情報は持たない」を基本原則としています。持っていない情報は漏れません。
4. ログを残し、異常に気づける状態にする
IPAは、ログイン失敗の件数、接続元のIPアドレス、ログインした時刻をログで確認するよう求めています。失敗が急に増えた、普段と違う場所や時間から入っている、といった変化が手がかりになります。
ログは、残す期間も大切です。NTTセキュリティ・ジャパンは、漏えいの範囲を特定するには侵入した時点までさかのぼれる記録が欠かせず、保存期間が短いと対象を確定しにくいと説明しています。
5. 起きたときの初動を決めておく
漏えいを完全に防ぐことはできません。起きたときに迷わない準備をしておきます。
初動の順番は、被害の広がりを止める(アカウントの停止、パスワードの変更、ログイン状態の取り消し、APIキーの無効化)、影響範囲を調べる、報告・連絡する、です。IPAは、異常が見つかったら速やかにインシデントとして扱い、専門の事業者に詳しい調査を依頼することを強く勧めています。
報告の義務も確認しておきましょう。個人情報保護委員会によると、不正アクセスなど不正の目的で行われたおそれがある漏えいは、人数にかかわらず報告の対象です。発覚から3〜5日以内を目安に速報を出し、60日以内に確報を出します。あわせて、本人への通知も必要です。
ランサムウェアに備えて、バックアップは攻撃者が消せない場所にも置き、実際に戻せるかを試しておきます。警察庁のアンケートでは、答えた組織の6割が、ランサムウェア被害の調査・復旧に総額1,000万円以上かかっていました。
社員・個人が今日できること
届いた連絡のリンクから開かない。 「返金」「予約の確認」「補償」などの連絡が来ても、メールやSMSのリンクではなく、公式アプリや自分で保存したページから確かめます。警察庁も、リンクを安易にクリックせず公式サイトや公式アプリからアクセスすることが重要としています。
自分で始めていない認証は承認しない。 確認コードを人に教えない、身に覚えのない承認通知を押さない。相手が実在の会社や知人を名乗っていても同じです。
パスワードを使い回さない。 スマホのパスワード管理機能を使えば、サービスごとに別の複雑なパスワードを作って覚えさせられます。パスキーが使えるサービスでは、パスキーを使います。
使い回していたら、全部変える。 漏えいの通知を受け、そのパスワードを他でも使っていた場合は、同じパスワードを使っていたすべてのサービスで変更します。
何から始めるか
中小企業なら、次の4つを先に済ませると、3つの型のどれにも効きます。
- 管理者、メール、お金を動かすアカウントに多要素認証を設定する
- パスワードの使い回しをやめる
- 外部サービスとアカウントを洗い出し、要らないものを止める
- 振込先の変更などは別の経路で確かめる、をルールにする
IPAは、経営者がサイバーリスクを重要な経営課題として自ら指揮し、取引先や委託先を含むサプライチェーン全体の対策に目を配ることを求めています。担当者任せにせず、経営者が予算と優先順位を決めましょう。
自社でシステムを持っている場合は、管理画面の守り方と、開発の進め方もあわせて見直しましょう。
よくある質問
Q. 自社から情報が漏れていなくても、被害に遭いますか?
A. 遭います。別のサービスで漏れたID・パスワードを社員が使い回していると、自社のサービスにもログインされえます。取引先のメールが乗っ取られ、取引先になりすました依頼が届くこともあります。
Q. 多要素認証を入れれば安心ですか?
A. 大きく減らせますが、十分ではありません。SMS・メール・認証アプリのコードは、偽のログイン画面に入力させられると攻撃者に使われます。重要なアカウントはパスキーなど偽サイトに強い方式を選び、「自分で始めていない認証は承認しない」をあわせて徹底します。
Q. 漏えいに気づいたら、最初に何をしますか?
A. 被害の広がりを止めることです。該当アカウントの停止、パスワードの変更、ログイン状態の取り消し、APIキーの無効化を行い、ログを消さずに残します。そのうえで影響範囲を調べ、個人情報保護委員会への報告と関係者への連絡に進みます。
Q. 中小企業も狙われますか?
A. 狙われます。警察庁のまとめでは、2026年上半期のランサムウェア被害の約6割が中小企業でした。
参考資料
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日)
- 三井物産セキュアディレクション「相次ぐ不正アクセスによる情報漏えい 〜漏えいした情報を使った次の攻撃に注意〜」(2026年10月29日)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月)
- 時事ドットコム「止まらない個人情報漏えい、被害拡大どう防ぐ?」(2026年10月30日)
- NTTセキュリティ・ジャパン「【情報漏洩とは】原因の6割を占める外部からの攻撃と優先すべき対策」(2026年11月4日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
関連記事


Grandream
株式会社グランドリーム
AI・システム開発のプロフェッショナルチームです。AIエージェント・業務自動化・Webシステム開発などを手がけています。